Una serie de falsas alertas enviadas a teléfonos celulares generó preocupación en Kiev durante la noche del domingo. Los mensajes advertían sobre una supuesta amenaza de radiación, un posible ataque nuclear y químico, e incluso enfrentamientos en las calles de la capital de Ucrania.
Guerra cibernética
Hackearon las alertas de Kiev y difundieron falsas amenazas de ataques nucleares y químicos
Durante más de una hora, habitantes de la capital ucraniana recibieron notificaciones que advertían sobre radiación, posibles ataques químicos y enfrentamientos en las calles. Las autoridades aclararon que no existía un peligro real. Rusia también denunció un ataque contra su sistema de emergencias, aunque todavía no se determinó si ambos episodios están relacionados.
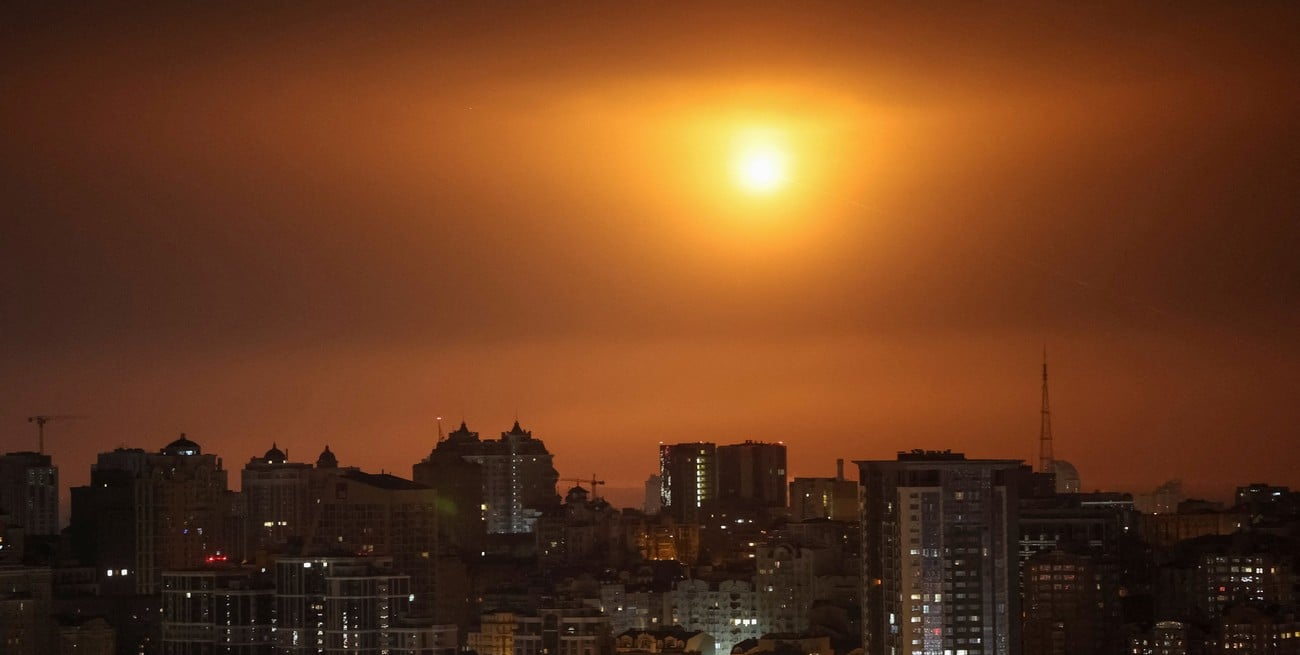
Las autoridades confirmaron que la aplicación pública de avisos había sido vulnerada por un ataque informático y pidieron a la población que mantuviera la calma.
Las notificaciones comenzaron a llegar alrededor de las 22.47 y se extendieron hasta las 23.53. Durante ese intervalo, los usuarios recibieron advertencias que simulaban comunicaciones oficiales de emergencia.
Algunos mensajes recomendaban no salir a la calle y otros mencionaban la posibilidad de un ataque con el misil ruso Oreshnik, un arma balística de alcance intermedio que puede transportar ojivas convencionales o nucleares.
La Fuerza Aérea ucraniana informó que la aplicación había sufrido una interferencia no autorizada y descartó que existiera una amenaza nuclear o radiológica. El episodio también tuvo una repercusión en Rusia, donde las autoridades comunicaron que el sistema móvil del Ministerio de Situaciones de Emergencia había sido blanco de un ciberataque.

Qué decían los mensajes falsos que recibieron los habitantes de Kiev
Las primeras notificaciones aparecieron en ucraniano y anunciaban una alerta aérea de nivel rojo. Poco después, los usuarios comenzaron a recibir mensajes específicos dirigidos a la capital.
Uno de ellos advertía sobre una supuesta amenaza de radiación en Kiev. Otro, redactado en ruso, afirmaba que se produciría una alerta nuclear en todo el territorio ucraniano y mencionaba al misil Oreshnik. La comunicación estaba formulada de manera engañosa, como si se tratara de una advertencia oficial.
A continuación, llegaron otros avisos que señalaban la posibilidad de un ataque químico contra la ciudad y recomendaban no salir. También se difundió una notificación que hablaba de enfrentamientos en las calles y advertía a los habitantes que permanecieran en sus casas.
La secuencia terminó cerca de las 23.53, cuando los teléfonos recibieron mensajes que indicaban que las amenazas habían sido neutralizadas. De esa manera, cada una de las alertas anteriores quedó asociada a una supuesta comunicación de finalización de la emergencia.
Algunas de las notificaciones incluían, además, un enlace a un canal de Telegram creado recientemente. Según la reconstrucción publicada por Clarín, ese espacio habría sido administrado por un grupo contrario a Ucrania y consiguió reunir rápidamente miles de suscriptores.

La presencia del enlace también encendió una advertencia de seguridad: las autoridades recomendaron no ingresar a direcciones incluidas en mensajes sospechosos.
La Fuerza Aérea ucraniana comunicó que la aplicación de alertas había sido pirateada y pidió a los ciudadanos que siguieran la información difundida por sus canales oficiales. El Ministerio de Transformación Digital, por su parte, informó que la plataforma había dejado de funcionar temporalmente, aunque otros mecanismos de aviso a la población, como las sirenas antiaéreas, continuaban operativos.
Las autoridades descartaron que las notificaciones reflejaran una amenaza real. La aclaración fue importante en un país que recibe habitualmente advertencias por ataques con misiles y drones desde el comienzo de la invasión rusa.
Rusia también denunció un ataque contra su sistema de emergencias
El episodio no quedó limitado a Ucrania. Horas después, el Ministerio de Situaciones de Emergencia de Rusia informó que su aplicación móvil también había sido afectada por un ataque informático que provocó la difusión de información falsa.
De acuerdo con la información difundida por Clarín, en territorio ruso también circularon comunicaciones engañosas relacionadas con supuestas amenazas nucleares. Sin embargo, las autoridades no brindaron demasiados detalles sobre el alcance de la intrusión ni sobre la cantidad de usuarios que recibieron esos mensajes.
Por ahora, tampoco está claro si los ataques contra las plataformas de ambos países fueron coordinados o si existe una conexión directa entre ellos. La coincidencia temporal abrió interrogantes sobre el alcance de la operación, pero no alcanza para atribuir una responsabilidad común.
En el caso ucraniano, las autoridades responsabilizaron a una interferencia rusa por la vulneración del sistema. Sin embargo, la autoría del ataque no había sido establecida de manera independiente al momento de conocerse los hechos.
El episodio fue analizado también desde el impacto que este tipo de operaciones puede tener sobre la población. Don Smith, especialista en ciberseguridad de la empresa Sophos, señaló a la BBC que una intrusión en un sistema de alertas de emergencia puede buscar afectar la capacidad de resistencia psicológica de los habitantes, un aspecto relevante en un país sometido a ataques reiterados.
La vulneración de estas aplicaciones representa un problema adicional para las autoridades, porque los sistemas de aviso cumplen una función central en la comunicación con la población durante una emergencia. La difusión de información falsa puede generar temor, confusión y desconfianza frente a futuras advertencias legítimas.
Sobre el Autor
#TEMAS: