Las autoridades francesas afirman que los frigoríficos utilizados en centros médicos para almacenar sangre para donaciones se vieron afectados por recientes ciberataques perpetrados por piratas informáticos desconocidos.
Alerta en Europa
Francia informó que el ciberataque a los sistemas de refrigeración también afectó a los bancos de sangre
El Servicio Francés de Sangre (EFS, por sus siglas en inglés) informó que sus cámaras frigoríficas de almacenamiento fueron atacadas por piratas informáticos y que se preveía un aumento de las temperaturas, pero el personal intervino para proteger las reservas.

El Servicio Francés de Sangre (EFS, por sus siglas en inglés) informó que las cámaras frigoríficas donde se almacena sangre fueron atacadas por piratas informáticos, y que se preveía un aumento de las temperaturas, pero el personal intervino para proteger las reservas de sangre.

"No se ha detectado ningún impacto en la salud y no se debe informar de ninguna pérdida de productos sanguíneos", declaró el EFS.
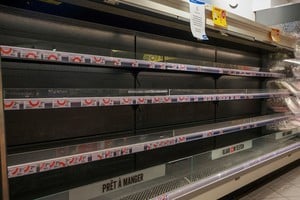
Hasta ahora, solo se sabía que los supermercados se habían visto afectados por los ciberataques.
Mientras tanto, han circulado rumores en internet sobre grupos de hacktivistas rusos que afirman haber colaborado para piratear uno de los sistemas utilizados en los ataques que han afectado a los supermercados europeos.
Noname057(16) y Z-Pentest Alliance publicaron que lograron hackear Danfoss, lo que generó especulaciones de que eran los culpables detrás de los hackeos de congeladores.
Pero ahora los analistas se preguntan si eso significaba o no que ellos estaban detrás de los ciberataques a los supermercados.
Aunque no se descarta la participación de grupos rusos, los expertos afirman que los ciberactivistas iraníes, los hackers patrocinados por estados o incluso adolescentes que gastan bromas también podrían ser los culpables.
Trampas digitales para rastrear atacantes
Investigadores de ciberseguridad de varias empresas están analizando minuciosamente las pruebas recopiladas a través de las llamadas "trampas de seguridad" para obtener pistas sobre quién está detrás de las oleadas de ataques informáticos a congeladores.
Tres empresas de ciberseguridad distintas han desplegado programas informáticos falsos que simulan congeladores para monitorizar cómo los piratas informáticos intentan utilizarlos para realizar ataques.

En ciberseguridad, un "honeypot" es un señuelo digital, como una red informática o un archivo falso, configurado deliberadamente para parecer un objetivo vulnerable con el fin de atraer y atrapar a los piratas informáticos.
Al monitorizar estas trampas, los expertos en seguridad pueden estudiar de forma segura los métodos de un atacante sin poner en riesgo los sistemas reales.
Según la información recabada tras la primera oleada de ciberataques, la segunda oleada, que afectó a varios países europeos, fue altamente selectiva.
"El hecho de que todos estos frigoríficos fueran atacados simultáneamente sugiere planificación y coordinación", afirma Ryan Dewhurst, de la empresa española de ciberseguridad Previdian.
El punto de entrada a los productos de software de congelación afectados no fue difícil de explotar, ya que estaban mal protegidos y ya circulaban en línea métodos de ataque conocidos.
Pero expertos como Dewhurst afirman que el pirata informático o los piratas informáticos tuvieron que recopilar la información sobre las direcciones IP públicas de los dispositivos para crear una lista de objetivos y luego tomarse el tiempo necesario para planificar qué métodos utilizar y cuándo ejecutarlos.
"Teniendo en cuenta el momento en que, según se informa, se incrementaron las temperaturas de los dispositivos, lo que parece haber ocurrido durante la noche para causar el máximo daño, esto constituye una prueba más de que el ataque fue planeado y coordinado", afirmó.
Otra empresa de ciberseguridad que ha desplegado una tecnología similar de trampa para atraer a los hackers y conseguir que revelen sus tácticas es Lupovis, con sede en Strathclyde.
Contaba con señuelos que parecían estar ubicados en todo el mundo, y comenzó a detectar actividad 10 días antes de la segunda oleada de ciberataques.
Curiosamente, el equipo detectó que los hackers solo estaban escaneando e investigando sus sitios web de congeladores falsos en Europa.
"No vimos que ninguno de nuestros señuelos en lugares como África o Sudamérica fuera atacado", dijo el fundador de Lupovis, el Dr. Xavier Bellekens.
"Incluso las ollas en Ucrania quedaron intactas."
Vínculos con Rusia e Irán
Una tercera empresa, la firma francesa de ciberdefensa Sekoia, también detectó actividad de escaneo antes de la segunda oleada de ciberataques, pero afirmó que podría tratarse de un escaneo automático sin intención maliciosa.
En un informe a sus clientes, la empresa afirmó que las pruebas sugerían que la naturaleza del ataque coincidía con la actividad de activistas informáticos rusos o del gobierno ruso, al que se acusa de llevar a cabo los llamados ciberataques de "guerra híbrida" en toda Europa.
Pero la investigación de Sekoia también apunta a hackers o activistas informáticos del régimen iraní.
"Los actores alineados con Irán tienen un historial comprobado de atacar sistemas de control industrial expuestos a Internet, y en incidentes anteriores se vieron afectados los mismos equipos en Israel y Estados Unidos, ambos adversarios de Irán", señala el informe.
Según Sekoia, alrededor de 40 supermercados israelíes que utilizaban controladores Danfoss se vieron comprometidos en 2022.
Mientras tanto, a finales de agosto, los congeladores de al menos seis bases militares estadounidenses se vieron obligados a entrar en modo de descongelación, al igual que en Francia. Los modelos de los controladores aún no se han confirmado y las investigaciones continúan.
"Hasta la fecha, no tenemos ninguna evidencia técnica que indique la participación de grupos de habla rusa", declaró un portavoz de Sekoia a la BBC.
"Además, dado que no se sabe que NoName057 lleve a cabo operaciones más allá de los ataques DDoS y tiene un historial de atribuciones falsas, seguimos mostrándonos escépticos ante su supuesta reivindicación de responsabilidad."
Los ataques de denegación de servicio distribuido (DDoS) funcionan inundando un sitio web o servicio en línea con tráfico de internet en un intento de dejarlo fuera de servicio o hacerlo inaccesible.
Las autoridades de varios países están investigando activamente los ciberataques y alertando a los supermercados sobre posibles ataques futuros.
Pero no se ha hecho ninguna atribución formal.
Ninguna de las tres empresas de ciberseguridad que han estado recopilando datos de trampas de seguridad descarta que pueda tratarse de un adolescente.
Pero dado el grado de planificación necesario, todos los expertos coinciden en que tendría que ser un grupo bien coordinado, y de ser así, cabría esperar que pronto aparecieran muestras de alarde en internet.
Sekoia también afirmó que existe la posibilidad de que las tres oleadas hayan sido llevadas a cabo por grupos diferentes y distintos o por imitadores.
Sobre el Autor
#TEMAS: