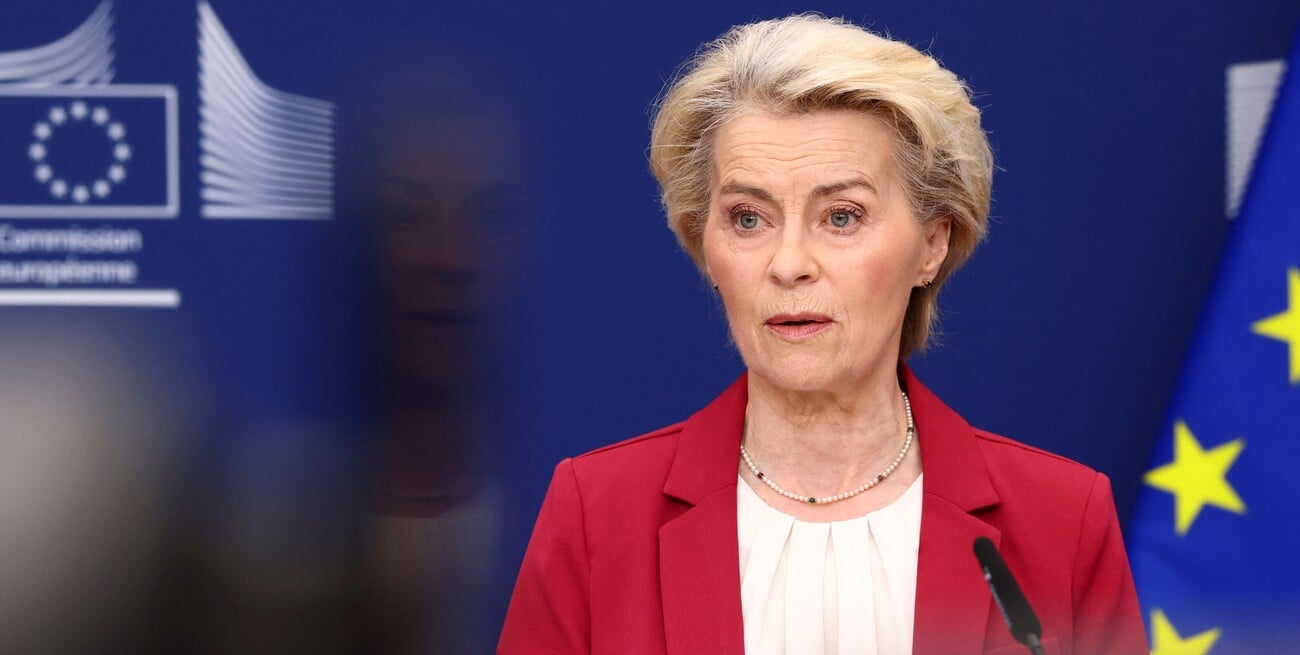
La Comisión Europea confirmó que sus sistemas fueron afectados por un ciberataque que utilizó herramientas de inteligencia artificial (IA). El incidente fue detectado el 22 de octubre y, según informó el portavoz del organismo, Thomas Regnier, fue confirmado cuatro días después, tras una primera evaluación. Se trata del primer ataque de estas características reconocido públicamente por la Unión Europea, integrada por 27 países.
Riesgos digitales
La Unión Europea sufrió un ciberataque potenciado por inteligencia artificial: qué se sabe del incidente
La Comisión Europea confirmó que sus sistemas fueron blanco de una campaña informática detectada en octubre. Como medida preventiva, desactivó varias aplicaciones y mantiene abierta una investigación para determinar el alcance del ataque y si hubo exposición de datos.
El episodio encendió la atención sobre los riesgos que plantea el uso de inteligencia artificial en operaciones informáticas. La tecnología puede facilitar la detección de fallas en sistemas digitales y, en manos de actores maliciosos, convertirse en un recurso para organizar intrusiones.

Qué sistemas fueron afectados y qué medidas tomó la Comisión Europea
Durante una rueda de prensa, Regnier explicó que la institución adoptó medidas para contener la campaña y reducir la posibilidad de nuevos incidentes. Entre ellas, dispuso la desactivación temporal de varias aplicaciones. La mayoría de esos servicios ya fue restablecida, aunque las autoridades no precisaron qué herramientas continúan fuera de funcionamiento.
El portavoz describió el episodio como una serie de incidentes y señaló que todavía resulta difícil establecer su magnitud. También evitó identificar a los responsables o atribuir el ataque a un país, grupo u organización determinada.
Uno de los puntos centrales de la investigación es determinar si hubo acceso o extracción de información. Hasta el momento, Regnier aseguró que no se encontraron pruebas de una filtración de datos que afectara al conjunto del personal de la Comisión. Sin embargo, aclaró que las tareas de análisis continúan y que las decisiones posteriores dependerán de los resultados que se obtengan.
De acuerdo con los primeros informes periodísticos, el ataque habría alcanzado sistemas internos vinculados con la gestión de recursos humanos, entre ellos servicios relacionados con las nóminas. La Comisión no confirmó públicamente esos detalles ni brindó información específica sobre el volumen de datos que pudo haber quedado expuesto.

La inteligencia artificial, un nuevo desafío para la seguridad digital
Según las informaciones iniciales, los atacantes habrían utilizado Artex, una herramienta de ciberseguridad basada en inteligencia artificial y desarrollada para ayudar a las organizaciones a identificar vulnerabilidades y fortalecer sus defensas.
Su posible utilización con fines maliciosos vuelve a poner en discusión el riesgo de que tecnologías creadas para proteger sistemas también puedan ser aprovechadas para vulnerarlos.
Regnier indicó que la Comisión mantiene contacto con el equipo de respuesta a emergencias informáticas de las instituciones europeas (CERT-UE) y con el Supervisor Europeo de Protección de Datos. Ambos organismos participan en el seguimiento de los riesgos y las medidas de protección.
La advertencia también coincide con una preocupación más amplia en el ámbito financiero. El Banco Central Europeo señaló esta semana que los agentes de inteligencia artificial pueden hacer que los ciberataques sean más rápidos y sofisticados.
El caso de la Comisión Europea se suma a otros episodios recientes de ataques informáticos contra organizaciones y empresas. Mientras avanza la investigación, las autoridades comunitarias buscan establecer cómo se produjo la intrusión, qué sistemas comprometió y si existió una exposición efectiva de información personal.
Sobre el Autor
#TEMAS: