En la última semana se han reportado una serie de extraños episodios con radicación en el plano digital, pero impacto directo en el mundo real. Hackeos y falsas alarmas englobadas en diversos ciberataques se convierten en un adelanto de posibles riesgos.
Fragilidad digital
Ola de ciberataques en diferentes rubros: supermercados, fintech y ataques nucleares
Diversos puntos del planeta se han visto afectados en los últimos días por intromisiones maliciosas. Caso por caso y el recuerdo reciente en Santa Fe.
Sea un “testeo” de las limitaciones y reacciones de las diferentes comunidades ante estos particulares episodios o simplemente agresiones directas, cada uno de los casos ha llamado la atención.
Falsas alarmas nucleares
Uno de los fenómenos más llamativos fue el de los avisos fake de ataques nucleares que llegaron a dispositivos de ciudadanos de Rusia y Ucrania, en el contexto de la guerra en el este de Europa.
Desde el gobierno ruso afirmaron que "los agresores lograron efectuar un envío masivo de mensajes con informaciones falsas a la población".
Desde Telegram se informó que fue “hackeado” el proveedor ruso de hospedaje de sitios web Beget, uno de los mayores del país, y cuya infraestructura garantiza el funcionamiento de más de 700.000 dominios activos en el segmento ruso de internet. Un episodio similar a la caída de Amazon Web Service hace unos meses.

El caso ucraniano, casi simultáneo, contó con “hackeo” de la aplicación móvil de alerta aérea, que envió mensajes sobre peligro de radiación y ataques químicos.
"¡Saludos! En toda Ucrania ahora habrá alerta nuclear. ¡No os preocupéis, fue lanzado un Oreshnik!", indicaba un mensaje en ruso. La Fuerza Aérea de Ucrania publicó en Telegram un mensaje en que reconocía que "la aplicación Air Alert probablemente ha sido comprometida". Añadieron en su momento: "¡No hay riesgo de radiación! Mantenga la calma y siga nuestros mensajes en nuestro canal".
A miles de kilómetros, desde Santa Fe, el incidente de los avisos erróneos recordó el particular aviso desde Google emitido en abril de este año donde se alertaba por una supuesta crecida del río Salado.
En este caso no se trató de un ataque ya que la herramienta oficia con balances automáticos, pero desde la Municipalidad de Santa Fe se declaró a El Litoral en su momento que “la inteligencia artificial puede tener desinteligencia”.
Ciberataque a supermercados
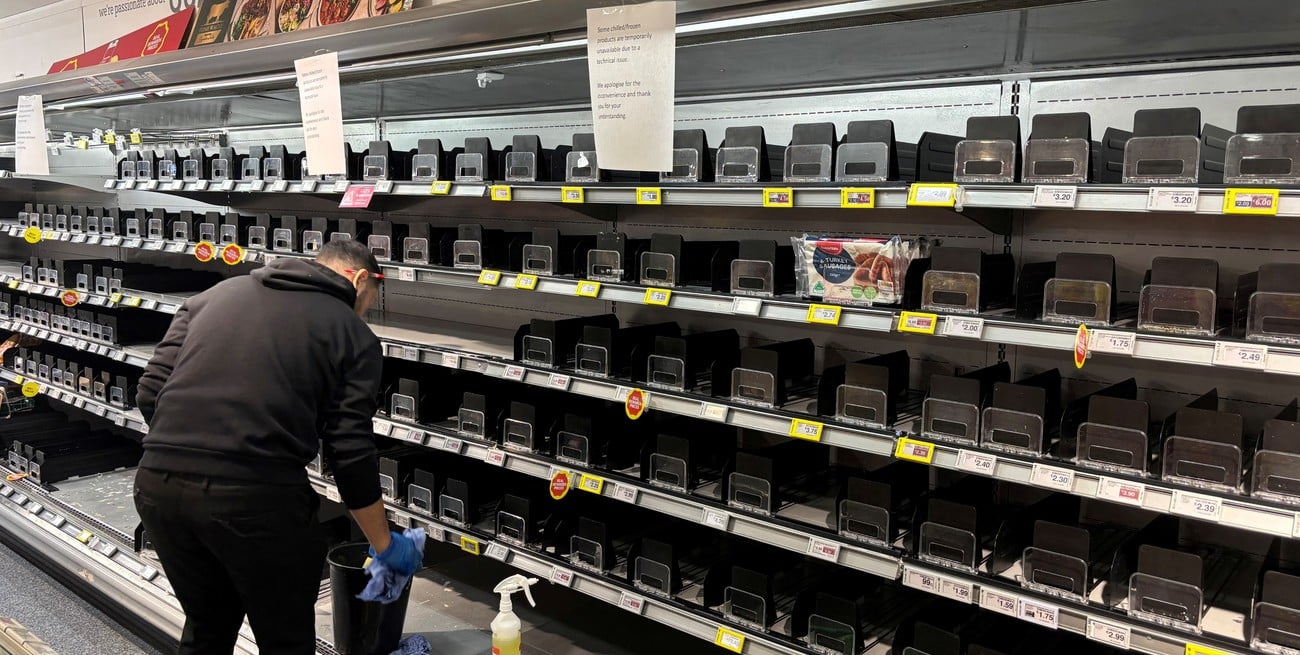
Pocas horas después, sin jugar con el peligro de las armas nucleares, pero sí actuando como un acto terrorista con efectos en la vida tangible, supermercados europeos recibieron un ataque a los sistemas de enfriamiento de sus heladeras.
Alrededor de 40 supermercados en Bélgica y Luxemburgo se vieron afectados, mientras que un número menor de comercios de menor porte se vieron perjudicados en Suecia, Irlanda, los Países Bajos, Estonia y Finlandia.

Sabcobel, una empresa belga que fabrica algunos de los frigoríficos afectados, afirmó que los evaporadores de las unidades se pusieron en modo de descongelación, lo que provocó su calentamiento, en lo que se cree que es el mismo método utilizado en el incidente de octubre que afectó a supermercados franceses.
Apuntando justamente a Francia, el ciberataque fue más lejos ya que el Servicio Francés de Sangre (EFS, por sus siglas en inglés) informó que las cámaras frigoríficas donde se almacena sangre fueron atacadas por piratas informáticos, y que se preveía un aumento de las temperaturas.
El ataque a Binance
Binance sufrió el robo de criptomonedas más grande de la historia, en una sofisticada operación de ciberataque donde se sustrajeron cerca de 6.300 a 6.400 millones de dólares en activos.
Según las investigaciones preliminares publicadas por la fintech afectada y por firmas de ciberseguridad el vector de ataque comenzó cuando un empleado de DevOps fue engañado mediante una falsa oferta de trabajo. Al descargar un supuesto ejercicio técnico o herramienta de programación infectada con malware, comprometió su computadora personal/laboral.
Con el acceso al equipo, los ciberdelincuentes escalaron privilegios aprovechando de forma maliciosa las credenciales y las herramientas internas de IA de la empresa.
Los atacantes lograron manipular el sistema de firmas y autorizaciones de las billeteras hot wallets de Binance, ejecutando transferencias masivas en unos 20 minutos a través de al menos 10 blockchains diferentes.
El episodio en este caso, además de la magnitud de los montos, escaló a niveles diplomáticos sensibles ya que tanto el FBI como firmas de análisis blockchain (Chainalysis y TRM Labs) atribuyeron formalmente el ataque a TraderTraitor, un grupo de hackers de élite vinculado a Corea del Norte.
El gobierno de Pyongyang calificó de "absurdas" las denuncias de Estados Unidos. Kim Yo-jong, hermana del líder norcoreano Kim Jong-un, se sumó al cuestionamiento y sugirió que Washington podría beneficiarse de la recuperación de los fondos.

Otros episodios
Entre finales de octubre y principios de noviembre también se acumuló la caída de casi 41 horas por un intento de intrusión del sistema de la Comisión Federal de Elecciones de Estados Unidos.
Japón sufrió el hackeo al regulador de energía con datos de 125.000 policías y empleados posiblemente comprometidos, Bélgica atravesó un ciberataque al Ministerio de Finanzas que cerró temporalmente el portal de impuestos, Dinamarca contabilizó casi 8,75 millones de números de identificación robados y Australia identificó problemas en los accesos a portales gubernamentales de salud y estadísticas.
Sobre el Autor
#TEMAS: